Платежный сервис может не хранить номера карт, но оставаться в области проверки PCI DSS. Причина — инфраструктура, которая передает платежные данные или влияет на их безопасность. В BALTUM BUREAU мы рекомендуем начинать подготовку с карты потоков данных. Для компаний Узбекистана, работающих с партнерами Казахстана, это помогает определить границы ответственности до согласования бюджета оценки.
Область действия PCI DSS: начинаем с платежа
Для финтех-компаний в Казахстане, внедряющих или поддерживающих стандарт PCI DSS, ключевой задачей является определение границ проверки (Scope). Ответ на вопрос «что именно проверяют?» всегда строится на основе маршрута карточных данных (Cardholder Data Flow) — от момента ввода реквизитов до их обработки, хранения и удаления.
CDE PCI DSS — среда данных держателей карт: люди, процессы и технологии, которые хранят, обрабатывают либо передают карточные данные или чувствительные аутентификационные данные. При этом область действия PCI DSS шире: она охватывает также подключенные системы и компоненты, способные повлиять на безопасность CDE. Отсутствие базы с номерами карт само по себе не исключает интегратора из проверки.
Схема потоков: куда действительно попадают данные
Ниже — условная архитектура сервиса, принимающего реквизиты через собственный API. При использовании формы внешнего провайдера маршрут будет другим, поэтому схему нужно строить по фактической интеграции.
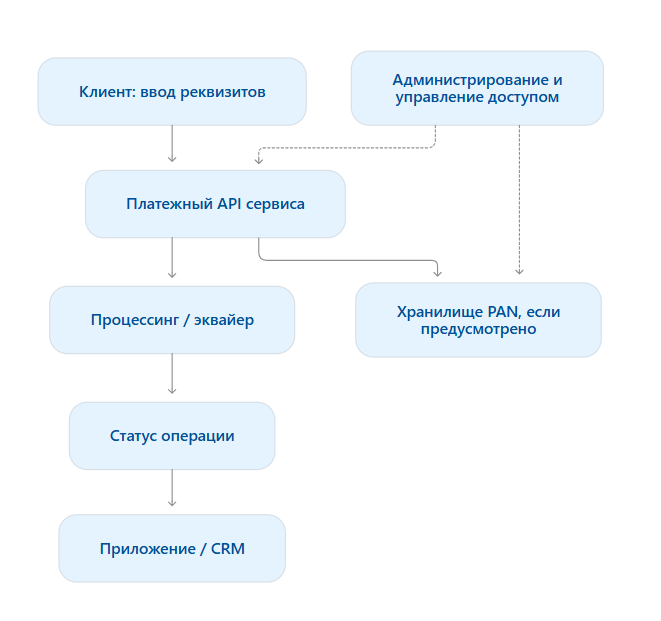
На рабочей схеме мы рекомендуем обозначать тип данных, направление передачи, протокол и ответственную сторону. Отдельно проверяют журналы, резервные копии и сообщения об ошибках: реквизиты могут оказаться там случайно. Возврат статуса платежа в CRM не означает, что ей нужен полный номер карты.
Какие системы нельзя пропустить
Инвентаризацию полезно проводить вместе с разработчиками, инфраструктурной командой и владельцем платежного продукта. Проверять следует не только серверы процессинга.
- API, очереди сообщений и базы, через которые проходят карточные данные.
- Средства управления ключами, учетными записями и привилегированным доступом.
- Системы развертывания, мониторинга и резервного копирования, способные влиять на CDE.
- Подключения подрядчиков, облачные сервисы и удаленное администрирование.
Для каждого компонента фиксируют назначение, доступы и основание включения в область проверки либо исключения из нее. Такой реестр помогает обосновать границы среды и распределить ответственность между участниками платежной цепочки.
Почему отдельной сети недостаточно
Сегментация сети PCI DSS позволяет сократить область оценки, если действительно изолирует CDE от остальных систем. Название VLAN «payments» или отдельная облачная подсеть еще не подтверждают изоляцию. Необходимо учитывать маршрутизацию, правила межсетевых экранов, административные подключения и общие сервисы.
Например, офисная сеть может быть отделена от процессинга, но общий сервер администрирования сохраняет доступ к обеим средам. Такой путь требует отдельной оценки: формальная граница сети не устраняет возможность воздействия на платежную инфраструктуру.
Как проверить эффективность сегментации
 Проверка должна показать, что из исключаемых сегментов нельзя получить неразрешенный доступ к CDE. Для этого сопоставляют сетевую схему с настройками и проводят тестирование на проникновение, охватывающее используемые способы сегментации. Обычный сканер уязвимостей такую проверку не заменяет.
По PCI DSS v4.0.1 тестирование сегментации выполняют минимум раз в 12 месяцев и после изменений механизмов сегментации. Для сервис-провайдеров действует дополнительное требование: минимум раз в шесть месяцев и после таких изменений. Найденные недостатки устраняют и подтверждают результат повторной проверкой.
Как сохранить границы после изменений
Подготовка к PCI DSS платежного сервиса продолжается после первого теста. Новый API, подрядчик или подключение антифрода могут изменить потоки и доступы. Если используется ИИ, полезен отдельный процесс управления изменениями AI-моделей.
Для проектов в Казахстане также рекомендуем материал про ISO/IEC 27001 и защиту персональных данных: эти вопросы следует учитывать параллельно с защитой карточной среды.
Хотите определить границы проверки до начала проекта? Обратитесь в BALTUM BUREAU для оценки области применения PCI DSS. Начнем с потоков данных, зависимостей и обоснованности исключения систем из области оценки.